Otomobil Güvenliğinin En Büyük Zafiyeti Araç Dışı Bağlantılarda
Otomobil yazılımlarındaki güvenlik açıklarının önemli bir bölümü araç dışı bağlantılı uygulamalardan kaynaklanıyor. İsveçli araştırmacılar, bu zafiyetlerin arttığını ve araç güvenliğini tehdit ettiğini ortaya koydu.

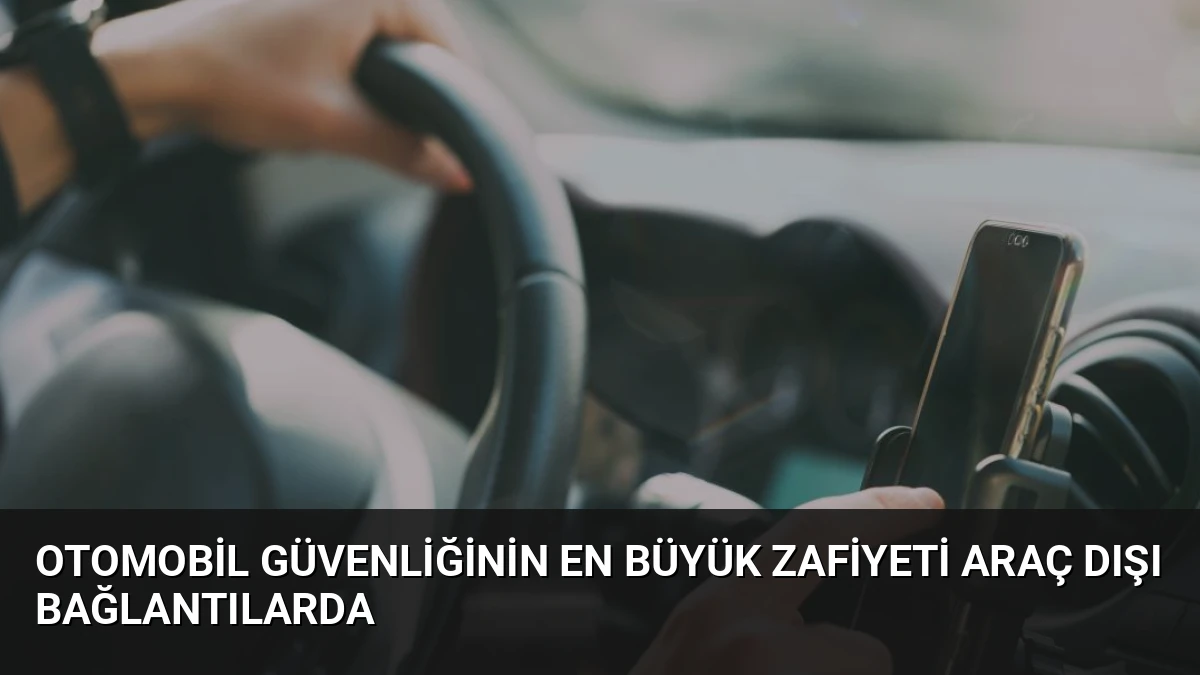
Otomobil yazılımlarındaki güvenlik açıklarının önemli bir bölümü, araç dışı bağlantılı uygulamalar ve çevrimiçi hizmetlerden kaynaklanıyor. İsveç’teki Gothenburg Üniversitesi ve Chalmers Teknoloji Üniversitesinden araştırmacılar, bu zafiyetlerin arttığını ve araç güvenliğini tehdit ettiğini ortaya koydu.
Araştırmacılar, otomotiv yazılımı güvenlik açıklarını analiz ederek, dış uygulamaların toplam açıkların yüzde 36,2’sini oluşturduğunu belirledi. Bu durum, önceki araştırmalara kıyasla dışarıdan bağlanan yazılımlara doğru belirgin bir kaymayı gösteriyor.
Dış Bağlantılı Sistemlerde Güvenlik Açığı Artıyor
Yazılım mühendisliği araştırmacısı Srijita Basu, sıradan çevrimiçi hizmetlerde kullanılan teknolojilerin artık otomotiv güvenliği alanında da yer aldığını belirtti. Mobil ve web uygulamaları ile bulut hizmetleri, araçların konum, kullanım şekli ve sahipleri hakkındaki verileri depolayabiliyor.
Bu sistemlerdeki zayıf güvenlik, yetkisiz kişilerin bu hassas verilere erişmesine yol açabilir. Eğlence ve telematik sistemleri gibi araç içi bağlantılar da bu verileri kaydedip iletebiliyor. Bir güvenlik açığının istismar edilmesi durumunda, saldırganlar kritik sürüş işlevlerine erişim sağlayabilir.
Araştırmacılar, Ocak 2022 ile Eylül 2024 arasındaki otomotivle ilgili güvenlik açıklarını inceledi. Kusurlar, etkilenen yazılıma, ciddiyetine ve geliştirme aşamasına göre kategorize edildi. Bulgular, 2010-2019 dönemini kapsayan önceki araştırmalarla karşılaştırıldığında, harici yazılımları içeren açıkların payının arttığını gösterdi.
Hazır kod bileşenleri olan kütüphaneler de güvenlik zafiyetlerinin kaynağı olabiliyor. Geliştiricilerin görevleri yerine getirmek için kullandığı bu bileşenler aracılığıyla kusurlar otomotiv yazılımına sızabiliyor. Yapılan incelemede 20 açık kaynaklı projede 827 savunmasız kütüphane tespit edildi.
Güvenlik Üreticilerin ve Tedarikçilerin Sorumluluğunda
Basu, üreticilerin yazılımlarına giren bileşenleri bilmeleri, kütüphaneleri düzenli olarak taramaları ve düzeltmeleri uygulamak için bir planları olması gerektiğini vurguladı. Kusurların büyük çoğunluğunun kod yazım aşamasıyla, ardından tasarım aşamasıyla ilişkili olduğu belirlendi.
Güvenliğin en başından itibaren inşa edilmesi ve aracın ömrü boyunca test edilmesi gerektiğini belirten Basu, sürüş sistemlerinin eğlence ve dış bağlantılı bileşenlerden ayrılmasını önerdi. Bu ayrım, bir sistemdeki ihlalin sürüş işlevlerini etkilemesini engelleyebilir.
Araştırmanın, her kusurun uzaktan istismar edilebileceği veya sürüş kontrollerine erişim sağladığı anlamına gelmediği belirtildi. Çalışma dönemindeki otomotivle ilgili güvenlik açıklarının yalnızca küçük bir kısmı, istismar edildiği bilinen kusurlar kataloğunda yer aldı.
Araç sahiplerine yazılımlarını güncel tutmaları, güçlü şifreler kullanmaları ve uygulamaların erişim izinlerini kontrol etmeleri tavsiye edildi. Ancak Basu, yazılım güvenlik açıklarını önleme ve kontrol altına alma konusundaki ana sorumluluğun üreticiler ve tedarikçilere ait olduğunu ekledi. Araştırma, Yazılım Kalitesi Dergisinde yayımlandı.
Yorum Yap